Ist ChatGPT sicher? Was es speichert, wer Ihre Chats sehen kann und wie Sie es sicher nutzen (2026)
Ist ChatGPT sicher? Gegen Angreifer gut abgesichert, vertraulich nicht. Wie sicher ist ChatGPT im Einzelfall? Das hängt davon ab, welche Inhalte Sie eingeben: Die Unterhaltungen liegen auf den Servern von OpenAI, können bei privaten Konten (Free, Plus, Pro; zu Go siehe Speichert ChatGPT Ihre Daten?) standardmäßig fürs Modelltraining verwendet werden, dürfen von autorisiertem Personal und vertrauenswürdigen Dienstanbietern in vier benannten Fällen gelesen werden und lassen sich per Gerichtsbeschluss aufbewahren und herausverlangen. Ihre Chats sind vor anderen Nutzern privat, nicht vor OpenAI. Was das beim Thema ChatGPT Datenschutz nach DSGVO heißt, klärt der Abschnitt zur DSGVO. Wer die Identifikatoren gar nicht erst sendet, reduziert die Offenlegung, garantiert aber keine sichere oder rechtmäßige Nutzung.
Wer das schreibt. Occlira ist eine Desktop-App, die Namen, Nummern und Adressen in einer Datei lokal durch Platzhalter ersetzt. Wie das funktioniert ↓
Springen zu: wer Ihre Chats sieht · Datenlecks und Vorfälle · Datenschutzeinstellungen · DSGVO · riskant oder unbedenklich · der sichere Ablauf · FAQ
Was ChatGPT speichert
Alles, was Sie eingeben oder hochladen, liegt auf den Servern von OpenAI; wie lange, hängt vom Tarif, vom Chatmodus, von Ihren Löscheinstellungen und von gerichtlichen Aufbewahrungsanordnungen ab. In einem privaten Workspace kann es zugleich dem Modelltraining dienen, und OpenAI schreibt das selbst: „If you are on a ChatGPT Plus, ChatGPT Pro or ChatGPT Free plan on a personal workspace, data sharing is enabled for you by default“, zu Deutsch: Bei Free, Plus und Pro ist die Datenfreigabe voreingestellt. Neben den Chats führt ChatGPT einen eigenen Speicher mit Erinnerungen über Sie. (Quelle: OpenAI Help Center, abgerufen am 11. September 2026.) Welcher Tarif was wie lange aufbewahrt und was „löschen“ tatsächlich bewirkt, steht in Speichert ChatGPT Ihre Daten? Hier geht es um die engere Frage: Wer kommt daran?
Ein Verwendungszweck ist neu: Seit dem 9. Februar 2026 testet OpenAI Werbung in den USA für die Tarife Free und Go; ausgenommen sind nach OpenAIs eigener Aufzählung Plus, Pro, Business, Enterprise und Education. Am 18. August 2026 kündigte OpenAI die Ausweitung auf 31 europäische Länder an, Deutschland eingeschlossen. Personalisierte Anzeigen gibt es im EWR und in der Schweiz zunächst nicht; Anzeigen können sich aber am aktuellen Chat orientieren. (Quellen: OpenAI, „Testing ads in ChatGPT“, 9. Februar 2026, aktualisiert am 11. August 2026; OpenAI zum europäischen Start, 18. August 2026, aktualisiert am 31. August 2026; OpenAI Help Center, „Werbung in ChatGPT“, abgerufen am 11. September 2026: „Personalisierte Anzeigen sind zunächst im Europäischen Wirtschaftsraum (EWR) und in der Schweiz nicht verfügbar.“ und „Wenn du die Personalisierung von Anzeigen deaktivierst, siehst du weiterhin Anzeigen, die auf dem Kontext deines aktuellen Chat-Threads basieren.“)
Wer kann Ihre ChatGPT-Chats sehen?
Sechs Antworten, von der alltäglichen bis zur unerwarteten.
- Autorisierte OpenAI-Mitarbeitende, in vier benannten Fällen. „Eine begrenzte Anzahl autorisierter OpenAI-Mitarbeiter:innen sowie vertrauenswürdiger Dienstanbieter, die Vertraulichkeits- und Sicherheitsverpflichtungen unterliegen, können nur dann auf Nutzerinhalte zugreifen, wenn dies aus folgenden Gründen erforderlich ist: (1) zur Untersuchung von Missbrauch oder eines Sicherheitsvorfalls; (2) um dich zu unterstützen [...]“ (OpenAI duzt in seinen Hilfeseiten.) Es folgen rechtliche Angelegenheiten und die Modellverbesserung, sofern Sie nicht widersprochen haben. Zugriffe werden protokolliert. (Quelle: OpenAI, FAQ zur Datennutzung bei Verbraucherdiensten, abgerufen am 11. September 2026.)
- Die Dienstleister von OpenAI. Die EU-Datenschutzrichtlinie zählt sie auf: „...geben wir personenbezogene Daten an verschiedene Anbieter und Dienstleister weiter. Dazu zählen Anbieter von Hosting-Diensten, Kundendienstanbieter, Anbieter von Cloud-Diensten [...] Anbieter von Support- und Sicherheitsdiensten...“ (Quelle: OpenAI, EU-Datenschutzrichtlinie, Stand 24. August 2026.)
- Strafverfolgungsbehörden, auf ein gültiges Ersuchen. Dieselbe Richtlinie nennt die „Bereitstellung von Informationen an Strafverfolgungsbehörden, wenn dies aufgrund einer gültigen rechtlichen Anfrage erforderlich ist“. (Quelle: dieselbe Richtlinie, Stand 24. August 2026.)
- Bei persönlichen Konten jeder, der einen geteilten Link hat. „Seiten mit geteilten Links sind nicht für die Indexierung durch Suchmaschinen vorgesehen. Dadurch wird ein Link jedoch nicht privat. Wer auf einen Link zugreifen kann, kann ihn auch weiterleiten.“ In verwalteten Workspaces ist der Kreis enger: Ein Link aus einer Business-, Enterprise-, Edu- oder Gesundheitswesen-Workspace „kann nur von berechtigten Mitgliedern derselben Workspace geöffnet werden“. Mitte 2025 ließ ein zusätzlicher Schalter solche Seiten sogar indexieren; der Fall steht unten unter Datenlecks und Vorfälle. (Quellen: OpenAI, FAQ zu geteilten Links, abgerufen am 11. September 2026; TechCrunch, 31. Juli 2025.)
- Die Administration im Unternehmenstarif. Bei ChatGPT Enterprise erhalten Administratoren „Zugriff auf ein Prüfprotokoll mit Gesprächen und GPTs“, während autorisierte OpenAI-Mitarbeitende „ausschließlich mit deiner ausdrücklichen Zustimmung oder wenn dies gesetzlich vorgeschrieben ist“ auf Gespräche zugreifen. Bei ChatGPT Business ist das anders: „Alle Benutzer:innen haben weiterhin jeweils einen eigenen Chatverlauf, es sei denn, sie entscheiden sich dafür, einen bestimmten Chat, GPT oder eine andere Ressource zu teilen.“ (Quellen: OpenAI, Enterprise-Datenschutz, 8. Januar 2026; OpenAI Help Center zu ChatGPT Business, abgerufen am 11. September 2026.)
- Ein Gericht, und über dieses die Gegenseite eines Verfahrens. Das ist der Punkt, den keine Einstellung steuert. Am 13. Mai 2025 wies Magistrate Judge Ona T. Wang OpenAI im Verfahren The New York Times v. OpenAI an, „to preserve and segregate all output log data that would otherwise be deleted“ (sinngemäß übersetzt: alle Ausgabeprotokolle aufzubewahren, die sonst gelöscht würden), ausdrücklich auch solche, die Nutzer selbst gelöscht hatten. Die in die Zukunft gerichtete Pflicht endete am 26. September 2025; am 5. Januar 2026 bestätigte District Judge Sidney Stein zudem eine Anordnung, nach der OpenAI eine de-identifizierte Stichprobe von 20 Millionen Unterhaltungen unter Schutzanordnung herausgeben muss. Die vollständige Chronologie steht in Speichert ChatGPT Ihre Daten? (Quellen: Aufbewahrungsanordnung, 13. Mai 2025; Engadget, 11. Oktober 2025; National Law Review, 6. Januar 2026; Anordnung, Dkt. 1087, 5. Januar 2026.)
Ist ChatGPT gefährlich? Die fünf echten Risiken
Viren und Schadsoftware sind hier nicht das Thema. Es geht um die Ebene darunter: was mit dem Inhalt geschieht, den Sie eingeben.
- Versehentliche Lecks („Schatten-KI“). Beschäftigte fügen vertrauliches Material in private Konten ein, für die IT unsichtbar.
- Preisgabe durch Modelltraining. Bei privaten Konten können Ihre Texte standardmäßig fürs Training verwendet werden – Ausnahmen sind der Widerspruch und temporäre Chats.
- Vorfälle beim Anbieter und bei seinen Dienstleistern. OpenAI selbst oder einer seiner Subunternehmer kann angegriffen werden.
- Gerichtliche Aufbewahrung und Beweisherausgabe. Eingaben können per Anordnung aufbewahrt und der Gegenseite übergeben werden.
- Versehentliche Veröffentlichung. Eine falsche Einstellung oder ein geteilter Link stellt eine Unterhaltung ins offene Netz.
Allen fünf ist eines gemeinsam: Was den eigenen Rechner nie verlässt, ist diesen Offenlegungswegen entzogen.
Es ist bereits passiert: Datenlecks und Vorfälle bei ChatGPT
- Samsung (2023). Samsung bestätigte am 2. Mai 2023, es beschränke vorübergehend die Nutzung generativer KI auf Firmenrechnern: „temporarily restricting the use of generative AI products, such as ChatGPT, through the company’s personal computers“. Vorausgegangen war ein Rundschreiben von Ende April nach Missbrauchsfällen; Bloomberg berichtete von hochgeladenem Quellcode. (Quelle: CNBC, 2. Mai 2023, abgerufen am 11. September 2026.)
- Der ChatGPT-Fehler vom März 2023. Ein Fehler in der Bibliothek redis-py zeigte manchen Nutzern Chat-Titel und teils die erste Nachricht fremder Unterhaltungen. Derselbe Fehler legte Zahlungsdaten offen (Name, E-Mail-Adresse, Rechnungsadresse, Kartentyp, Ablaufdatum, letzte vier Ziffern, nie die vollständige Kartennummer), und zwar bei 1,2 % der ChatGPT-Plus-Abonnenten, die in einem Zeitfenster von neun Stunden aktiv waren. (Quelle: OpenAI, 24. März 2023, abgerufen am 11. September 2026; die Seite liegt auch unter der deutschen Adresse nur auf Englisch vor.)
- Geteilte Chats bei Google (Mitte 2025). Eine Option, die geteilte Unterhaltungen auffindbar machte, brachte sie in die Suchergebnisse. Wenige Stunden nach der Veröffentlichung bei TechCrunch am 31. Juli 2025 entfernte OpenAI die Funktion: Sie habe „introduced too many opportunities for folks to accidentally share things they didn’t intend to“, zu Deutsch: zu viele Gelegenheiten, versehentlich Dinge zu teilen, die man nicht teilen wollte. (Quelle: TechCrunch, 31. Juli 2025.)
- Der Vorfall beim Dienstleister Mixpanel (November 2025). „Am 9. November 2025 wurde Mixpanel auf einen Angreifer aufmerksam, der unbefugten Zugriff auf Teile ihrer Systeme erlangte und einen Datensatz exportierte“; am 25. November 2025 teilte Mixpanel die betroffenen Daten mit OpenAI. Es ging um Kontoprofildaten wie Namen, E-Mail-Adressen, groben Standort, Browser und Betriebssystem sowie Organisations- oder Nutzer-IDs. Keine Chats also, aber der Beleg: Auch die Dienstleister eines Anbieters sind eine Angriffsfläche. (Quelle: OpenAI zum Mixpanel-Vorfall, abgerufen am 11. September 2026.)
Die ChatGPT-Datenschutzeinstellungen: Temporärer Chat, Memory und der Trainings-Schalter
Auf diese drei läuft fast jeder Ratgeber hinaus. Jede hilft, keine macht eine Unterhaltung vertraulich.
- Temporärer Chat. Er erscheint nicht im Verlauf, legt keine Erinnerungen an und wird nicht fürs Training genutzt, doch: „Aus Sicherheitsgründen können wir dennoch bis zu 30 Tage lang eine Kopie aufbewahren.“ Seit dem 27. August 2026 lässt er sich auch speichern, und OpenAI sagt klar, was das bedeutet: „Durch das Speichern wird sie in einen regulären Chat umgewandelt. Ab diesem Zeitpunkt gelten dafür die Personalisierungs- und Modellverbesserungseinstellungen deines Kontos.“ (Quellen: OpenAI, FAQ zum temporären Chat, abgerufen am 11. September 2026; @ChatGPT, 27. August 2026.)
- Memory. Gespeicherte Erinnerungen liegen getrennt von den Chats: „even if you delete a chat, any saved memories from it can still be used in future conversations“, zu Deutsch: Das Löschen des Chats entfernt sie nicht. Und nach dem Entfernen gilt: „...können wir ein Protokoll gelöschter gespeicherter Erinnerungen bis zu 30 Tage lang aufbewahren.“ (Quellen: OpenAI, FAQ zu Memory, abgerufen am 11. September 2026; englische Fassung derselben Seite, abgerufen am 11. September 2026.)
- Der Trainings-Schalter. Der Weg in der deutschen Oberfläche: „Mein Profil > Einstellungen > Datenkontrollen > Das Modell für alle verbessern > deaktiviere den Schalter.“ Er wirkt nur nach vorn: „Once you opt out, new conversations will not be used to train our models“, zu Deutsch: Neue Unterhaltungen werden danach nicht mehr fürs Training genutzt. Eine Ausnahme trifft fast jeden: „if you choose to provide feedback, the entire conversation associated with that feedback may be used to train our models“, zu Deutsch: Wer eine Antwort bewertet, dessen ganze Unterhaltung kann trotz Opt-out fürs Training verwendet werden – ein Daumen nach oben genügt. (Quellen: OpenAI Help Center, deutsche Fassung; OpenAI, „How your data is used to improve model performance“, beide abgerufen am 11. September 2026.)
Alle drei greifen erst, nachdem der Text bei OpenAI angekommen ist. Keine von ihnen schafft den geschützten Kanal, den Menschen meinen, wenn sie „vertraulich“ sagen; deshalb konnte die Aufbewahrungsanordnung oben auch gelöschte Unterhaltungen erfassen.
Wie sicher ist ChatGPT technisch? Verschlüsselung, Audits und der Speicherort der Daten
Auf der Infrastrukturebene sind die Angaben konkret: Verschlüsselung im Ruhezustand (AES-256) „und während der Übertragung zwischen unseren Kund:innen und uns sowie zwischen uns und unseren Dienstanbietern“ (TLS 1.2+) sowie ein „SOC 2 Typ 2-Audit erfolgreich abgeschlossen“, das laut OpenAI „bestätigt, dass unsere Kontrollen die Branchennormen für Sicherheit und Vertraulichkeit erfüllen“. Geschäftskunden können zudem festlegen, wo die Daten liegen: Datenresidenz bietet OpenAI für ChatGPT Enterprise, ChatGPT Edu und die API-Plattform unter anderem in Europa an. (Quellen: OpenAI, Enterprise-Datenschutz, 8. Januar 2026; OpenAI zur Datenresidenz, abgerufen am 11. September 2026.)
Das schützt gegen Außenstehende, beantwortet aber die Vertraulichkeitsfrage nicht. Nichts, was OpenAI veröffentlicht, beschreibt eine Ende-zu-Ende-Verschlüsselung, und es könnte sie nicht geben, solange autorisierte Mitarbeitende Inhalte aus den vier genannten Gründen lesen dürfen. „Sicher“ und „vertraulich“ sind zwei verschiedene Versprechen. Der SOC-2-Bericht betrifft Kontrollen für Sicherheit und Vertraulichkeit; er bedeutet nicht, dass OpenAI technisch keinen Zugriff auf Inhalte hat.
ChatGPT Datenschutz: Ist ChatGPT DSGVO-konform?
Der ChatGPT-Datenschutz beginnt mit der Frage, wer für die Daten einsteht, und OpenAI benennt den Verantwortlichen selbst: „OpenAI Ireland Limited mit Sitz in [...] Dublin 1, D01 YC43, Irland, der für die Verarbeitung Ihrer personenbezogenen Daten Verantwortliche“. Für ChatGPT Business und ChatGPT Enterprise stellt OpenAI einen Auftragsverarbeitungsvertrag bereit: „OpenAI fungiert als Auftragsverarbeiter im Auftrag des Kunden“; für Drittlandsübermittlungen gelten die Standardvertragsklauseln, die die EU-Kommission „am 4. Juni 2021 [...] verabschiedet“ hat. (Quellen: OpenAI, EU-Datenschutzrichtlinie, Stand 24. August 2026; OpenAI, Zusatz zur Datenverarbeitung, abgerufen am 11. September 2026.)
Die aufsichtsrechtliche Lage ist nicht geklärt, sondern verlagert. Die italienische Datenschutzbehörde Garante verhängte laut Pressemitteilung vom 20. Dezember 2024 eine Geldbuße von 15 Mio. €: OpenAI müsse „realizzare una campagna informativa di sei mesi e pagare una sanzione di 15 milioni di euro“, zu Deutsch: zusätzlich sechs Monate lang eine Informationskampagne führen. Vorläufig ausgesetzt wurde der Bescheid schon am 21. März 2025, berichtete Federprivacy am 5. April 2025. Am 18. März 2026 hob das Tribunale di Roma den Bescheid auf (Urteil Nr. 4153/2026); die Buße ist damit nicht zu zahlen, berichtet aipolicy.it. Die Urteilsgründe waren zum 30. März 2026 nicht veröffentlicht – ob die Aufhebung in der Sache, wegen Unverhältnismäßigkeit oder aus Verfahrensgründen erfolgte, ist offen. Unabhängig davon ist seit OpenAIs EU-Niederlassung am 15. Februar 2024 die irische Datenschutzbehörde federführend (One-Stop-Shop, so der EDSA-Bericht); dort läuft die Prüfung weiter. Eine Feststellung, dass die Verarbeitung rechtmäßig war, ist die Aufhebung nicht. (Quellen: Garante, Pressemitteilung vom 20. Dezember 2024 (docweb 10085432); aipolicy.it, 21. März 2026, aktualisiert am 30. März 2026; Federprivacy, 5. April 2025.)
Belegt ist die Zuständigkeit im Bericht der ChatGPT-Taskforce des Europäischen Datenschutzausschusses vom 23. Mai 2024: „OpenAI was found to have a single establishment in the European Union since 15 February 2024“, zu Deutsch: Seit diesem Tag hat OpenAI genau eine Niederlassung in der EU. Die Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI) hält in ihrem 33. Tätigkeitsbericht für das Jahr 2024 fest, dass bis zu diesem Datum „der OneStop-Shop-Mechanismus nicht gegriffen“ hat. Für die Praxis hierzulande veröffentlichte die Datenschutzkonferenz (DSK) am 6. Mai 2024 ihre „Orientierungshilfe Künstliche Intelligenz und Datenschutz“ mit Schwerpunkt auf großen Sprachmodellen. (Quellen: EDSA, Bericht der ChatGPT-Taskforce, 23. Mai 2024; BfDI, 33. Tätigkeitsbericht für das Jahr 2024 (PDF); DSK, Orientierungshilfe KI und Datenschutz, 6. Mai 2024.)
Entsprechend uneins ist die deutsche Fachwelt: e-recht24 schreibt „Ja, ChatGPT kann DSGVO-konform eingesetzt werden“, proliance hält dagegen: „Eine sichere Möglichkeit, ChatGPT zu nutzen und DSGVO-konform zu bleiben, gibt es aktuell nicht.“ Beide meinen dieselbe Stelle: nicht das Werkzeug, sondern die Daten darin. Ein Auftragsverarbeitungsvertrag allein macht die Verarbeitung nicht rechtmäßig; Rechtsgrundlage, Information, Löschkonzept und Datenminimierung müssen stehen. Mehr dazu in KI nutzen, ohne die DSGVO zu verletzen, zu Gemini, Copilot und anderen Tools in DSGVO-konforme KI im Vergleich, für Berufsgeheimnisträger in AVV mit OpenAI und Berufsgeheimnis und § 203 StGB und KI. Dieser Text ist allgemeine Information und keine Rechtsberatung. (Quellen: e-recht24, 16. Juli 2026; proliance, 7. November 2025.)
Schatten-KI am Arbeitsplatz: die Zahlen
Gelegentliches Einfügen summiert sich zu einem systematischen Leck. Cyberhaven berichtet, „39.7 percent of all AI interactions involve sensitive data“, also knapp 40 % aller KI-Interaktionen (sinngemäß übersetzt). Menlo Security meldete am 4. August 2025, 68 % der Beschäftigten nutzten kostenlose KI-Werkzeuge über private Konten und 57 % gäben dort sensible Daten ein: „68% of employees use free-tier AI tools like ChatGPT via personal accounts; with 57% inputting sensitive data.“ LayerX nennt generative KI im Bericht von 2025 den wichtigsten Kanal für den Datenabfluss aus dem Unternehmen ins Private: „32% of all corporate to personal data exfiltration, making it the #1 vector“. (Quellen: Cyberhaven, 11. Februar 2026, abgerufen am 11. September 2026; Menlo Security, Bericht vom 4. August 2025; LayerX, Enterprise AI and SaaS Data Security Report 2025.)
Für Organisationen hat das einen Namen: Schatten-KI im Unternehmen. Für den Einzelnen ist die Lehre schärfer: riskant ist nicht ChatGPT, riskant ist das unbearbeitete Dokument.
Wann ist es riskant, vertrauliche Daten in ChatGPT einzugeben – und wann unbedenklich?
| Was Sie eingeben möchten | Einschätzung |
|---|---|
| Namen, Mandanten- oder Patientendaten, jegliche personenbezogene Daten | Nicht im Rohzustand einfügen – zuerst anonymisieren |
| Geschäftsgeheimnisse, Quellcode, unveröffentlichte Pläne | Nicht einfügen |
| Berufsgeheimnisse und regulierte Daten (Recht, Gesundheit, Finanzen) | Nicht einfügen – hohe Sorgfaltspflicht |
| Zugangsdaten, Schlüssel, Passwörter | Auf keinen Fall einfügen |
| Informationen, die bereits öffentlich sind | In der Regel unbedenklich |
| Allgemeine Fragen ohne echte Daten darin | Unbedenklich |
| Eine anonymisierte Kopie mit Platzhaltern statt echter Werte | Deutlich geringeres Risiko – Restinhalte prüfen |
Die Zeile „zuerst anonymisieren“ und die Zeile mit der Platzhalter-Kopie laufen auf denselben Handgriff hinaus: Namen und Nummern lokal ersetzen, dann einfügen. Auch HateAid rät zur Sparsamkeit: „Halte Angaben so allgemein wie möglich und nenne keine echten Namen, Passwörter oder Kontaktdaten.“ (Quelle: HateAid, 4. Dezember 2025.)
Drei Fragen vor dem Einfügen:
- Würde eine Preisgabe eine Pflicht verletzen (gegenüber Mandanten, Patienten, Arbeitgeber)?
- Ginge die Aufgabe genauso gut mit einer anonymisierten Fassung?
- Privates Konto (Training voreingestellt) oder Unternehmenstarif?
In der Praxis scheitert der Vorsatz an der Menge: In einem längeren Vertrag stehen Namen, Anschriften und Aktenzeichen an vielen Stellen; wer sie von Hand überschreibt, braucht Zeit – und übersieht Stellen. Genau dafür gibt es Werkzeuge, die diesen Schritt auf dem eigenen Rechner erledigen; der Ablauf steht unten.
Macht ein Business-Tarif ChatGPT sicher?
Er ändert die Voreinstellungen, und die zählen: Bei Geschäftskunden trainiert OpenAI standardmäßig nicht mit den Inhalten – „by default, we do not train on any inputs or outputs from our products for business users, including ChatGPT Business, ChatGPT Enterprise, and the API“; die Aufbewahrung steuert die Administration, und OpenAI schließt einen Auftragsverarbeitungsvertrag. Die Tarifübersicht steht in Speichert ChatGPT Ihre Daten? (Quelle: OpenAI Help Center, abgerufen am 11. September 2026.)
Was er nicht ändert: Die Datei verlässt Ihr Gerät, ein Dienstleister kann angegriffen werden, ein Gericht kann die Herausgabe anordnen, und auf Enterprise erhält Ihre eigene Administration ein Prüfprotokoll. Ein Unternehmenstarif verringert das Risiko, er beseitigt es nicht. OpenAI-spezifisch ist daran nichts: Dieselben Fragen stellen sich bei den anderen Assistenten, siehe Claude Datenschutz
ChatGPT sicher nutzen: der Arbeitsablauf
Die Regel heißt Datenminimierung: senden, was die Aufgabe braucht, und sonst nichts.
- Anonymisieren Sie die vertraulichen Teile, bevor etwas gesendet wird. Occlira erledigt das auf Ihrem eigenen Rechner: Datei öffnen, Funde bestätigen, mit der anonymisierten Kopie weiterarbeiten – oder die Chrome-Erweiterung direkt in ChatGPT nutzen.
- Lassen Sie die KI mit der anonymisierten Kopie arbeiten: Die Platzhalter bleiben lesbar; prüfen Sie anschließend die Antwort.
- Setzen Sie die echten Werte danach lokal wieder ein.
- Wählen Sie für die Arbeit einen Tarif ohne Training; Zugangsdaten und regulierte Daten gehören gar nicht hinein.
Wie Occlira die Identifikatoren aus Ihren Eingaben heraushält
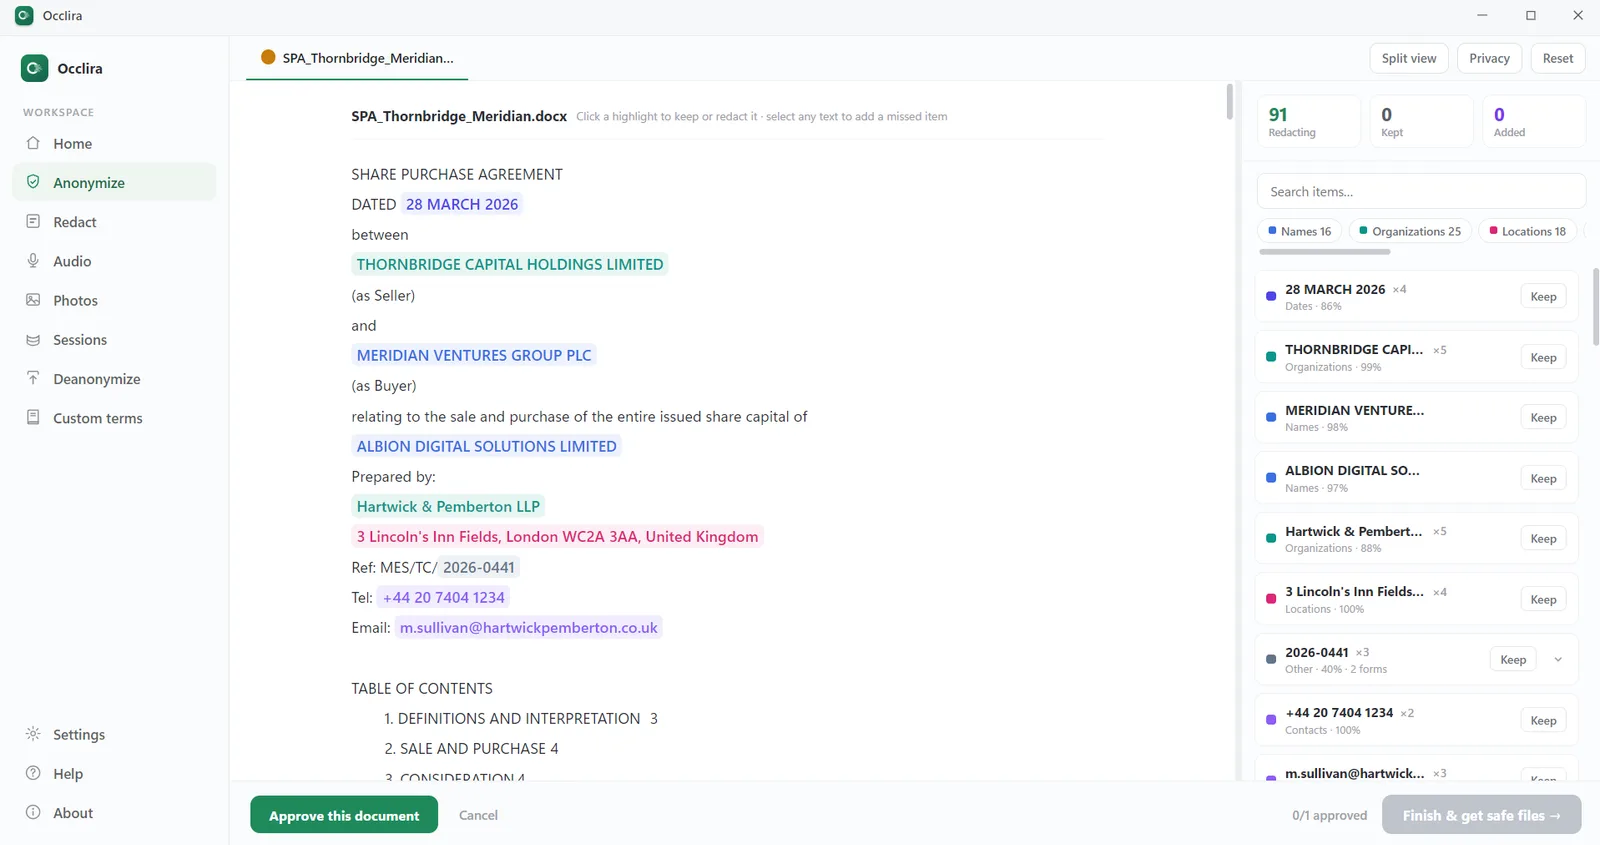
Occlira ist eine Desktop-App, die Sie benutzen, bevor etwas ins Chatfenster geht. Im Modus
Anonymize öffnen Sie die Datei, und die App findet die personenbezogenen Daten darin: Namen,
Anschriften, Telefonnummern, Ausweis- und Kontonummern, Datumsangaben. Die Erkennung läuft
auf Ihrem eigenen Rechner; ins Netz geht die App nur, um die Lizenz über Polar zu aktivieren,
ihr Modell zu laden und nach Updates zu sehen. Jeder Fund hat einen Konfidenzwert; Sie
bestätigen, was ersetzt wird, oder ergänzen Übersehenes. Zurück kommt eine anonymisierte Kopie: Word- und
Excel-Dateien bleiben Word und Excel mit unveränderter Formatierung, wobei Kommentare, Änderungsverfolgung und
Dokumenteigenschaften im selben Durchgang bereinigt werden; PDFs, EML-Dateien und Scans kommen als .txt
zurück. Bestätigte Werte werden zu durchgängigen Platzhaltern wie <PERSON_1>, und die
Zuordnungstabelle bleibt auf Ihrem Gerät, standardmäßig 7 Tage und einstellbar.
Mit dieser Kopie arbeiten Sie in ChatGPT oder einem anderen Assistenten: Copy anonymized text
drücken und einfügen oder die anonymisierte Datei mit Ihrer Frage hochladen. Die Antwort kommt mit den Platzhaltern
zurück: Sie speichern sie als Datei, und Deanonymize setzt darin die echten Werte wieder ein, als
*_restored-Kopie.
Ohne den Umweg über die App geht es mit der Chrome-Erweiterung: Anonymize,
Shield file und Restore direkt in ChatGPT, Claude und Gemini; sie setzt die
laufende Desktop-App auf demselben Windows-PC voraus. Für das Desktop-Word unter Windows und macOS gibt es ein
Add-in.
Eine ehrliche Einschränkung: Weil die Zuordnungstabelle die Originale wiederherstellen kann, ist das im Sinne der DSGVO eine Pseudonymisierung und keine Anonymisierung; die Tabelle auf Ihrem Gerät bleibt personenbezogen. Das hilft bei der Einhaltung der Vorgaben, garantiert sie aber nicht. Die Anleitung Schritt für Schritt steht in Dokumente anonymisieren vor ChatGPT. Occlira läuft unter Windows und macOS (Apple Silicon), lässt sich 14 Tage kostenlos testen und kostet als Einmallizenz ab 149 € pro Platz.
Häufig gestellte Fragen
Gegen Angreifer von außen ja: verschlüsselte Übertragung und Speicherung, ein abgeschlossenes SOC-2-Typ-2-Audit, SSO in den Unternehmenstarifen. Vertraulich ist der Dienst damit nicht. Ihre Eingaben liegen bei OpenAI, dürfen von autorisiertem Personal in vier benannten Fällen gelesen werden und lassen sich per Gerichtsbeschluss aufbewahren. Wer keine echten Namen und Nummern eingibt, reduziert die Offenlegung, garantiert aber keine sichere oder rechtmäßige Nutzung.
Das hängt vom Inhalt ab, nicht vom Programm. Eine allgemeine Frage ohne echte Daten ist unproblematisch. Ein vollständiger Vertrag, eine Patientenakte oder Quellcode sind es nicht: Dieser Text wird übertragen und gespeichert, kann bei privaten Konten standardmäßig fürs Training verwendet werden und ist bei einem Vorfall oder einer Beweisanordnung erreichbar.
Nicht als Programm, sondern als Kanal. Riskant sind fünf Dinge rund um den Inhalt: private Konten am Arbeitsplatz, das voreingestellte Training, Vorfälle bei OpenAI oder seinen Dienstleistern, gerichtliche Aufbewahrung und versehentlich öffentlich gewordene Links. Alle fünf hängen an dem, was Sie hineinschreiben.
Pauschal lässt sich das nicht beantworten. Verantwortlicher für Nutzer im EWR ist OpenAI Ireland Limited, für Business und Enterprise gibt es einen Auftragsverarbeitungsvertrag. Ob Ihr konkreter Einsatz rechtmäßig ist, hängt an Rechtsgrundlage, Information, Löschkonzept und Datenminimierung. Die italienische Geldbuße von 2024 wurde 2026 vom Tribunale di Roma aufgehoben; die Gründe waren bei Redaktionsschluss nicht veröffentlicht, und die irische Aufsicht prüft weiter.
Im Rohzustand nicht. Was Sie einfügen, wird übertragen und gespeichert, kann bei privaten Konten fürs Training verwendet werden und über einen Vorfall oder eine gerichtliche Anordnung erreichbar werden. Eine anonymisierte Kopie senkt das Risiko deutlich, denn die eigentliche Aufgabe braucht die echten Namen fast nie.
Ja, unter benannten Bedingungen. Eine begrenzte Zahl autorisierter Beschäftigter und vertrauenswürdiger Dienstanbieter darf auf Nutzerinhalte zugreifen, um Missbrauch oder Sicherheitsvorfälle zu untersuchen, Support zu leisten, rechtliche Angelegenheiten zu bearbeiten und, sofern Sie nicht widersprochen haben, die Modelle zu verbessern. Zugriffe werden laut OpenAI protokolliert.
Ja, mehrfach und unterschiedlich schwer. Ein Fehler in der Bibliothek redis-py zeigte im März 2023 fremde Chat-Titel und legte Zahlungsdaten offen; Mitte 2025 landeten geteilte Chats in Suchmaschinen; der Analytics-Dienstleister Mixpanel entdeckte am 9. November 2025 einen unbefugten Zugriff, von dem vor allem Nutzer der API-Plattform betroffen waren – abgeflossen sind Kontoprofildaten, keine Chatinhalte.
Kurz: einzelne Chats im Verlauf, gespeicherte Erinnerungen getrennt davon, denn Erinnerungen überleben das Löschen eines Chats, und OpenAI kann ein Protokoll gelöschter Erinnerungen bis zu 30 Tage aufbewahren. Eine laufende gerichtliche Aufbewahrungsanordnung kann Löschungen zudem aussetzen. Die vollständige Anleitung zum Löschen Ihrer ChatGPT-Daten steht in „Speichert ChatGPT Ihre Daten?“.
In einem Punkt ja: Für Geschäftskunden trainiert OpenAI standardmäßig nicht mit den Inhalten, die Aufbewahrung steuert die Administration, und es gibt einen Auftragsverarbeitungsvertrag. Unverändert bleibt: Die Datei verlässt Ihren Rechner, Dienstleister bleiben Teil der Kette, ein Gerichtsbeschluss kann Löschfristen überlagern, und Ihre eigene Administration erhält ein Prüfprotokoll.
Entfernen Sie die Identifikatoren, bevor etwas gesendet wird: die Datei lokal anonymisieren, die Platzhalter-Kopie in ChatGPT verwenden und die echten Werte anschließend auf dem eigenen Rechner wieder einsetzen. Wählen Sie für die Arbeit einen Tarif ohne Training und prüfen Sie das Ergebnis, bevor Sie sich darauf verlassen.
Aufbewahrungsfristen je Tarif und der genaue Weg zum Löschen stehen in Speichert ChatGPT Ihre Daten?
Nutzen Sie KI sicher mit sensiblen Dateien
Lokal anonymisieren, dann ein beliebiges KI-Werkzeug mit der Kopie nutzen. 14 Tage kostenlos für Windows und macOS (Apple Silicon).
Mehr: Was sind personenbezogene Daten? · für Kanzleien · Dokumente schwärzen · wie Ihre Daten gehandhabt werden